
Por: Ms.c. Edgar Vega Briceño/Coordinador Labcibe-UNA.
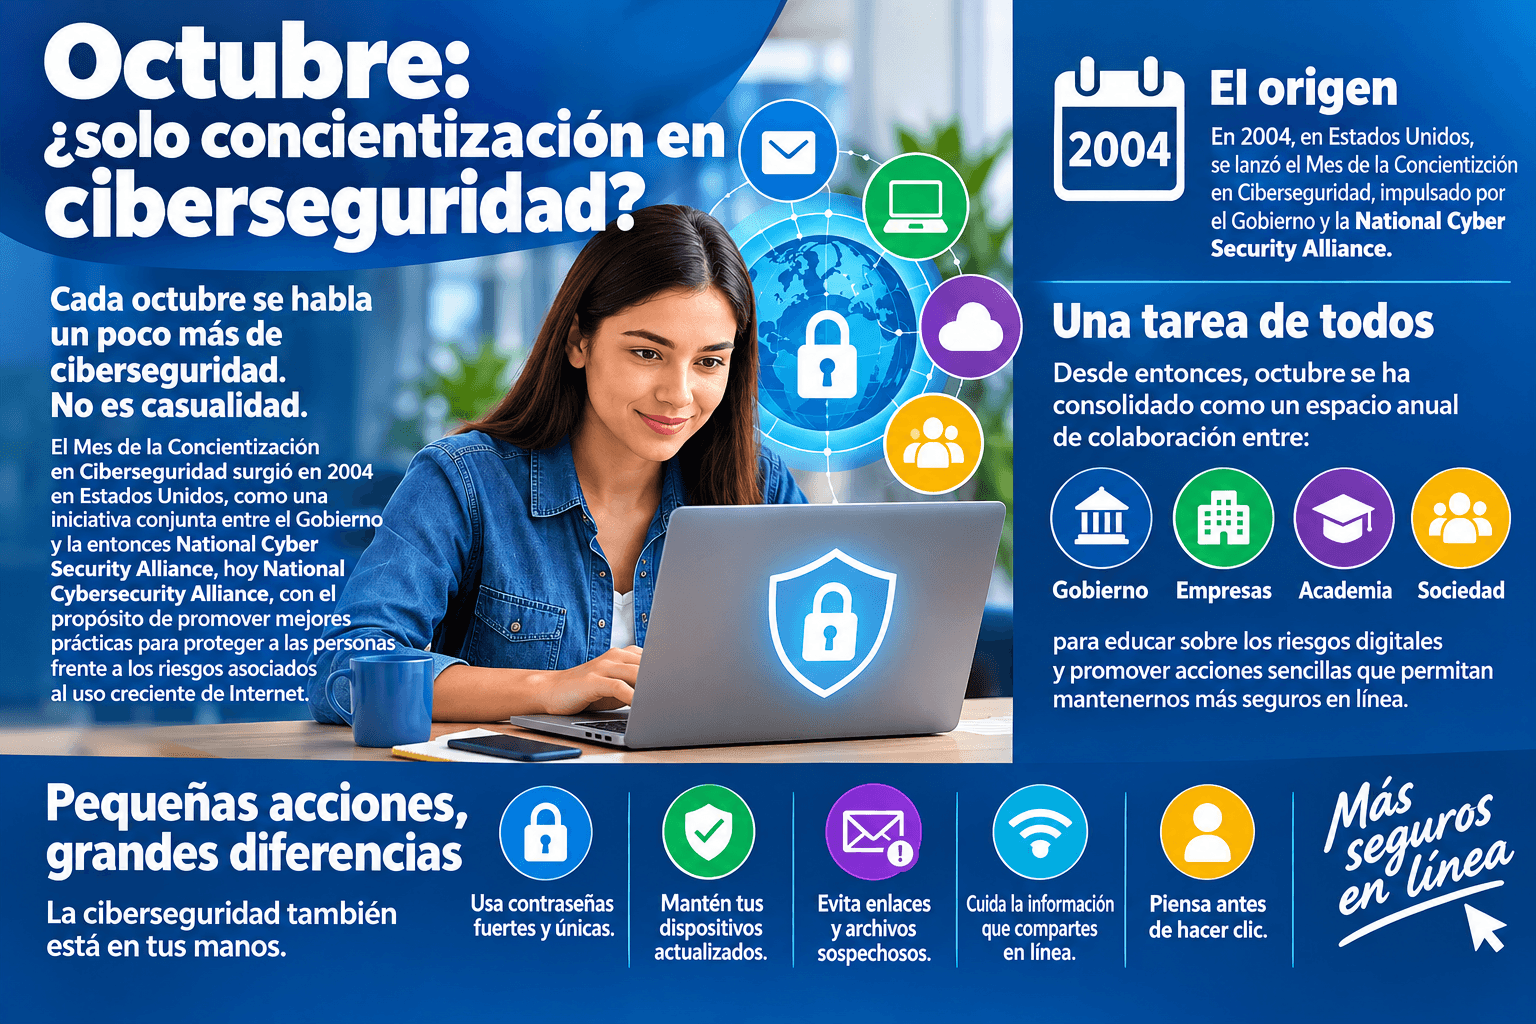
Cada octubre se habla un poco más de ciberseguridad. No es casualidad. El mes de la Concientización en Ciberseguridad surgió en 2004 en Estados Unidos, como una iniciativa conjunta entre el Gobierno y la entonces “National Cyber Security Alliance”, hoy “National Cybersecurity Alliance”, con el propósito de promover mejores prácticas para proteger a las personas frente a los riesgos asociados al uso creciente de Internet. Desde entonces, octubre se ha consolidado como un espacio anual de colaboración entre gobierno, empresas, academia y sociedad para educar sobre los riesgos digitales y promover acciones sencillas que permitan mantenerse más seguros en línea.
Lo que comenzó hace más de dos décadas como una campaña principalmente orientada a crear conciencia sobre prácticas básicas de seguridad se ha convertido en un esfuerzo mucho más amplio. La propia Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA, por sus siglas en inglés) señala que durante más de 20 años octubre ha servido para destacar la importancia de las acciones cotidianas que permiten reducir los riesgos cuando utilizamos Internet y dispositivos conectados.
Y tiene sentido. Hoy nuestra dependencia de la tecnología es muchísimo mayor que en 2004.
Aparecen campañas que nos recuerdan la importancia de utilizar contraseñas seguras, activar la autenticación de múltiples factores, desconfiar de correos sospechosos, actualizar nuestros equipos y tener mucho cuidado antes de hacer clic en un enlace. Todo eso es importante y debemos seguir haciéndolo.
Pero, ¿será suficiente?
Hace algunos años escribía para el periódico Campus que la ciberseguridad no era una moda y que la tecnología avanzaba más rápido que el Estado. Hoy probablemente debemos agregar algo más: los ciberdelincuentes también están aprendiendo, innovando y aprovechando tecnologías que evolucionan a una velocidad impresionante.
Los datos en Costa Rica deberían hacernos poner la barba en remojo. El Estado de la Ciberseguridad en Costa Rica 2025, desarrollado desde el Laboratorio de Investigación, Desarrollo e Innovación en Ciberseguridad (LabCIBE) de la Universidad Nacional, señala que entre 2018 y agosto de 2025 nuestro país acumuló más de 40 mil denuncias por delitos informáticos. El informe advierte que la cibercriminalidad se está consolidando como un problema estructural de seguridad pública, económica y social.
Ya no estamos hablando solamente de alguna persona que recibe un correo extraño o de algún virus ocasional en una computadora. Estamos frente a un fenómeno que afecta personas, empresas, instituciones públicas y, finalmente, a toda la sociedad.
Vivimos cada vez más conectados. Pagamos servicios desde el teléfono celular, utilizamos SINPE Móvil, hacemos compras en Internet, estudiamos en plataformas digitales, almacenamos fotografías y documentos en la nube, utilizamos inteligencia artificial y desarrollamos servicios públicos que dependen cada vez más de infraestructura tecnológica.
Esa transformación tiene enormes beneficios, pero también tiene un costo: mientras más dependemos de la tecnología, mayor es el impacto cuando esa tecnología falla o es atacada.
Ahora bien, hay otro aspecto sobre el cual deberíamos reflexionar durante este mes: ¿quién está investigando estos problemas en Costa Rica?, ¿estamos desarrollando nuestras propias capacidades?, ¿tenemos suficientes investigadores?, ¿estamos formando el talento que necesitaremos dentro de cinco o diez años?
Los resultados del informe dejan algunas señales que llaman la atención. Solo un 27,8 % de las instituciones consultadas indicó contar con planes futuros de investigación y desarrollo en ciberseguridad, mientras que un 55,56 % manifestó desconocer si su institución tiene alguna estrategia futura en esta materia. Esto resulta curioso. Hablamos constantemente de transformación digital, inteligencia artificial, ciudades inteligentes, servicios digitales, industria 4.0 y gobierno digital, pero parece que todavía nos cuesta colocar la investigación en ciberseguridad como una prioridad.
Y aparecen otros datos todavía más interesantes.
Entre las principales dificultades para realizar investigación y desarrollo en ciberseguridad, un 94,1 % señala la falta de personal calificado, un 82,4 % el financiamiento, un 47,1 % el acceso a datos e infraestructura y un 35,3 % las dificultades para establecer colaboración entre instituciones públicas o entre los sectores público y privado. Entonces tenemos una pequeña contradicción: necesitamos más investigación, pero nos faltan investigadores; necesitamos desarrollar investigadores, pero se requiere financiamiento; necesitamos realizar experimentos y estudios avanzados, pero hacen falta infraestructura y datos.
¿Quién puede contribuir a romper ese círculo?
Aquí las universidades públicas tienen mucho que aportar.
La universidad no debería limitarse a formar profesionales para utilizar tecnologías creadas fuera del país. También debe generar conocimiento, investigar nuestros propios problemas, experimentar, desarrollar tecnologías, construir laboratorios y formar personas capaces de entender cómo funcionan esas tecnologías y cómo protegerlas.
Precisamente eso significa investigación.
No basta con enseñar qué es un phishing, un ransomware o un ataque informático. Debemos estudiar cómo están ocurriendo esos fenómenos en Costa Rica, quiénes están siendo afectados, cuáles instituciones están mejor preparadas, cuáles son nuestras vulnerabilidades y qué soluciones podemos desarrollar desde nuestra propia realidad.
El informe también señala que, dentro de los resultados de investigación y desarrollo reportados en 2025, no aparecen desarrollos de prototipos o software especializado ni patentes. Eso también debería llamarnos a reflexionar.
Publicar es importante. Investigar es fundamental. Pero también debemos intentar que parte de ese conocimiento llegue a convertirse en herramientas, aplicaciones, metodologías, prototipos, servicios y soluciones que puedan utilizar nuestras instituciones y nuestra sociedad.
Ahí existe una enorme oportunidad para las universidades públicas.
Nuestros estudiantes pueden participar en proyectos de investigación. Nuestros académicos pueden trabajar junto con instituciones públicas y empresas. Nuestros laboratorios pueden convertirse en espacios para probar tecnologías, analizar incidentes, estudiar malware, evaluar infraestructura, experimentar con inteligencia artificial y preparar profesionales para escenarios que todavía ni siquiera conocemos.
Eso también es poner la Universidad al servicio del país.
Hace algunos años hablábamos de una sociedad hiperconectada casi como una visión de futuro. Hoy esa sociedad ya existe. Tenemos teléfonos, sensores, cámaras, automóviles, servicios financieros, sistemas institucionales y probablemente hasta electrodomésticos permanentemente conectados a Internet.
La discusión entonces ya no es si vamos a digitalizarnos.
La pregunta ahora es qué tan preparados estamos para proteger esa sociedad digital que estamos construyendo.
Por eso, este Mes de la Concientización en Ciberseguridad debería servir para recordar que la responsabilidad comienza con cada persona, pero definitivamente no termina ahí.
Necesitamos usuarios más conscientes, empresas mejor preparadas, instituciones con mejores capacidades, profesionales especializados y un Estado que comprenda la dimensión del problema.
Pero también necesitamos investigación.
Costa Rica debe aspirar no solamente a consumir tecnología, sino también a comprenderla, investigarla, desarrollarla y protegerla.
Tal vez esa sea una de las reflexiones más importantes para este octubre: en una sociedad cada vez más dependiente de lo digital, invertir en investigación, formación y desarrollo de capacidades en ciberseguridad ya no debería verse como un gasto tecnológico.
Es una inversión en el desarrollo y la seguridad del país.
Y en esa tarea, las universidades públicas tienen mucho trabajo por hacer.